هترین آنتی ویروس های ویندوز 10 در سال 2017

درباره سایت
آخرین مطالب
- پیوستن Conti به جمع باجافزارهای افشاگر
- PyVil؛ ابزار جاسوسی جدید Evilnum
- پیوستن Conti به جمع باجافزارهای افشاگر
- بدافزار مخرب Lemon_Duck
- گوگل کروم را همین الان آپدیت کنید!
- کاربران آیفون و آیپد نگران نباشند!
- گزارش AV-TEST از آنتی ویروسهای اندروید
- سواستفاده هکرها از نقص امنیتی فایروال ضدویروس سوفوس
- روش هایی برای جلوگیری از هک شدن مودم منزل
- اصلاحیههای عرضه شده در فرودین ۱۳۹۹
امکانات وب
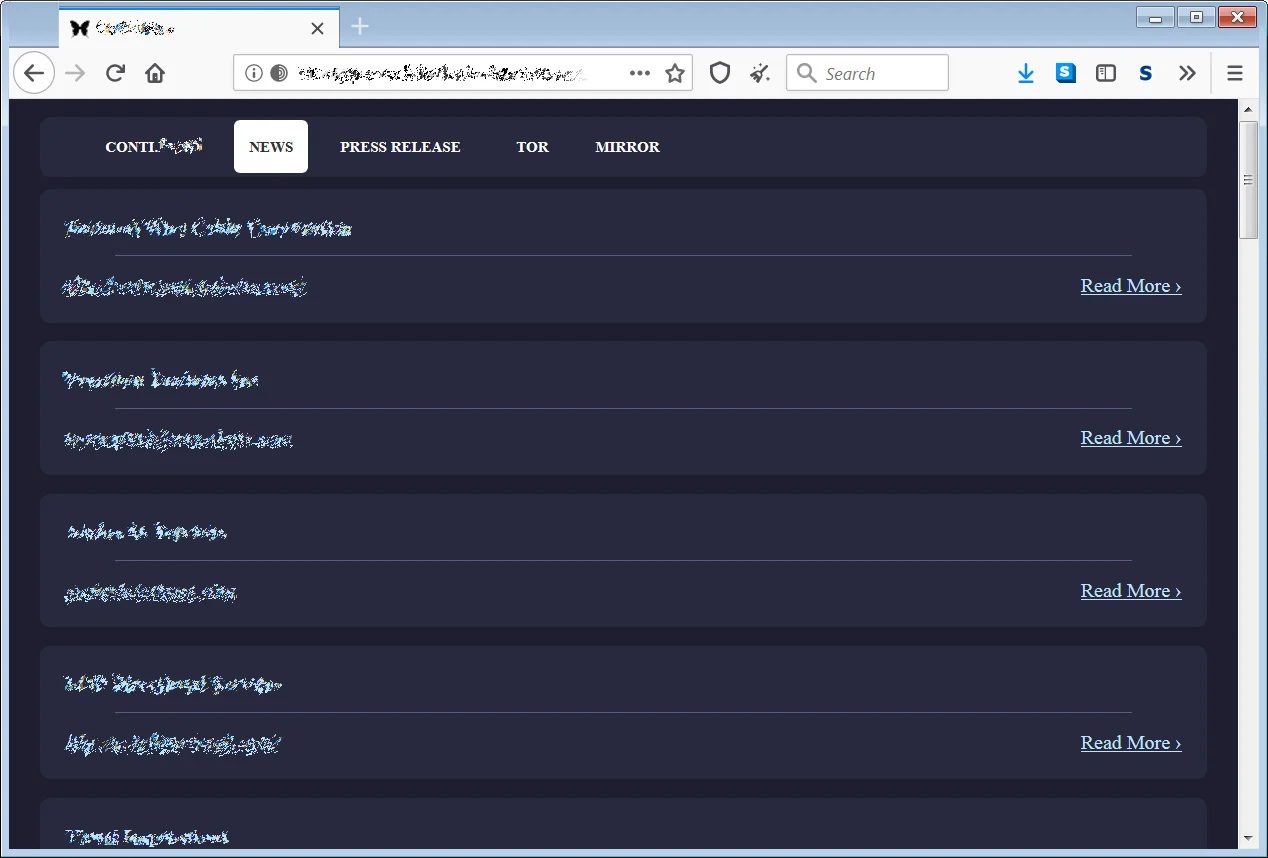 گردانندگان باجافزار Conti با هدف اعمال فشار هر چه بیشتر به قربانیان خود و وادار کردن آنها به پرداخت باج اقدام به راهاندازی سایتی حاوی اطلاعات سرقتشده کردهاند.در حالی که تا همین چندی پیش، پس از آلوده شدن دستگاههای شبکه به اسب تروای TrickBot در نهایت باجافزار Ryuk بر روی آنها توزیع میشد از حدود یک ماه قبل انتشار Ryuk از طریق TrickBot متوقف شده و در عوض آن باجافزار Conti بر روی دستگاه آلوده نصب میشود. به همین خاطر برخی، Conti را جایگزین یا ویرایشای تازه از باجافزار مخرب Ryuk میدانند.
C
برچسب:
نویسنده: کیانوش باقریان
 شنبه بیست و نهم شهریور ۱۳۹۹ ساعت 8:24 توسط موسسه ترسیم رایانه شرق
|
گروه Evilnum بدافزار جدیدی را توسعه داده که مهاجمان آن را قادر به سرقت نشانیهای ایمیل، رمزهای عبور و اطلاعات حساس متعدد سازمانی میکند.Evilnum که کارزارهای آن را میتوان آن پیشرفته و مستمر (APT) دانست از سال ۲۰۱۸ فعال بوده است. حملات این گروه هدفمند و تمرکز اصلی آنها شرکتهای فعال در حوزه فنآوری مالی (FinTech) بوده است. یکی از دلایل موفقیت این گروه تغییر مستمر ابزارها و تاکتیکهای آنها است.در توسعه ابزارهای مورد استفاده Evilnum از زبانهای برنامهنویسی JavaScript و #C بهره گرفته شده است. اما شرکت سایبرایزن در گزارشی به بررسی بدافزار جدیدی از این گروه پرداخته که با زبان Python برنامهنویسی شده است.بدافزار مذکور که سایبرایزن از آن با عنوان PyVil یاد کرده نوعی اسب تروای دسترسی از راه دور (Remote Access Trojan – به اختصار RAT) محسوب میشود.PyVil علاوه بر استخراج مشخصات دستگاه آلوده نظیر نسخه Windows و محصول ضدویروس نصب شده بر روی آن، قادر است که با ضبط کلیدهای فشرده شده توسط کاربر (Keylogging) و تصویربرداری از فعالیتهای او انواع اطلاعات سازمانی را سرقت کند. ضمن اینکه امکان اجرای بدافزارهای مورد نظر مهاجمان را نیز بر روی دستگاه قربانی فراهم میکند.در اکثر حملات Evilnum، رخنه اولیه به سازمان، از طریق ایمیلهای فیشینگ هدفمند (Spear Phishing) صورت میپذیرد. پیوست این ایمیل ها فایلی با پسوند ZIP است. فایل ZIP نیز خود یک فایل LNK در ظاهر با پسوند PDF است.اجرای فایل LNK توسط قربانی موجب فراخوانی فایلهای مخرب مورد نظر مهاجمان با بهر
برچسب:
نویسنده: کیانوش باقریان
شنبه بیست و نهم شهریور ۱۳۹۹ ساعت 8:25 توسط موسسه ترسیم رایانه شرق
|
گردانندگان باجافزار Conti با هدف اعمال فشار هر چه بیشتر به قربانیان خود و وادار کردن آنها به پرداخت باج اقدام به راهاندازی سایتی حاوی اطلاعات سرقتشده کردهاند.در حالی که تا همین چندی پیش، پس از آلوده شدن دستگاههای شبکه به اسب تروای TrickBot در نهایت باجافزار Ryuk بر روی آنها توزیع میشد از حدود یک ماه قبل انتشار Ryuk از طریق TrickBot متوقف شده و در عوض آن باجافزار Conti بر روی دستگاه آلوده نصب میشود. به همین خاطر برخی، Conti را جایگزین یا نسخهای جدید از باجافزار مخرب Ryuk میدانند.Conti باجافزار نسبتاً جدیدی است که در قالب خدمات “باجافزار بهعنوان سرویس” (Ransomware-as-a-Service – به اختصار RaaS) به هکرهای باتجربه و حرفهای در اجرای حملات موسوم به Human-operated اجاره داده میشود.در جریان اکثر حملات Human-operated مهاجمان پس از رخنه به شبکه سازمان پیش از اجرای رمزگذاری، اقدام به سرقت دادهها میکنند.مهاجمان در ادامه با تهدید انتشار این دادههای سرقت شده در سایت “نشت اطلاعات” (Data Leak Site)، قربانی را ناچار به پرداخت باج که معمولاً مبالغ هنفگتی است میکنند.اگر چه Conti تقریباً از اوایل تابستان فعال بوده اما سایت نشت اطلاعات آن با عنوان Conti.News تنها چند روز است که راهاندازی شده است.در حال حاضر در سایت مذکور نام حدود ۳۰ قربانی که در بین آنها اسامی چند شرکت سرشناس به چشم میخورد فهرست شده است.برای هر کدام از قربانیان صفحهای اختصاصی ایجاد شده که در آن بخشی از دادههای سرقت شده در دسترس قرار گرفته است.همچنین گردا
برچسب:
نویسنده: کیانوش باقریان
 شنبه بیست و نهم شهریور ۱۳۹۹ ساعت 8:26 توسط موسسه ترسیم رایانه شرق
|
نمونههای اخیر بدافزار مخرب Lemon_Duck مجهز به قابلیتهای پیشرفتهای جهت آلودهسازی دستگاههای با سیستم عامل Linux و هک سرویسدهندگان Redis و Hadoop شدهاند. همچنین نقاط آسیبپذیر جدیدی نیز به فهرست ضعفهای امنیتی مورد سوءاستفاده این بدافزار برای تسخیر سیستمهای Windows افزوده شده است.Lemon_Duck در دسته بدافزارهای موسوم به رمز ربا (Cryptojacking) قرار میگیرد.در ارز رمزها (Cryptocurrency)، فرایندی با عنوان استخراج (Mining) وجود دارد که یکی از اصلیترین وظایف آن تأیید اطلاعات تبادل شده در شبکه این واحدهای پولی است. فرایند استخراج مستلزم فراهم بودن توان پردازشی بسیار بالاست. در نتیجه شبکه ارز رمز نیز در قبال تلاشی که برای این پردازشها انجام میشود به استخراجکنندگان پاداشی اختصاص میدهد. از همین رو، برخی افراد نیز با بکارگیری برنامههای استخراجکننده (Miner) تلاش میکنند تا در ازای استخراج ارز رمز، مشمول پاداش شبکه ارز رمز شوند. اما با توجه به نیاز به توان پردازش بالا، انجام استخراج میتواند یک سرمایهگذاری هزینهبر برای استخراجکننده باشد. به همین خاطر در حملات موسوم به رمز ربایی (Cryptojacking)، استخراجکننده بدخواه با آلوده کردن دستگاه دیگران به بدافزارهای ویژه استخراج، از توان پردازشی آنها به نفع خود بهرهگیری میکند. در حقیقت در رمز ربایی، این مهاجمان هستند که همه منافع حاصل از استخراج را بدون هر گونه سرمایهگذاری کسب میکنند؛ در حالی که دستگاه قربانی انجامدهنده امور اصلی بوده است.بهمحض آلوده شدن دستگاه به Lemon_Duck
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : شرکت گوگل به عنوان توسعه دهنده مرورگر اینترنتی گوگل کروم، به تازگی از کشف یک حفره امنیتی و آسیب پذیری جدید و خطرناک در این مرورگر خبر داده و در جدیدترین بیانیه خود از کاربران درخواست کرده که بلافاصله این مرورگر را آپدیت و به روز رسانی کنند.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : اپل به تازگی اعلام کرده که آسیب پذیری و حفره امنیتی کشف شده در اپلیکیشن mail آیفون و آیپد، خطر جدی برای کاربران ایجاد نخواهد کرد.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : AV-TEST آنتی ویروسهای اندروید را از سه جنبه محافظت (Protection)، سرعت (Performance) و استفاده آسان (Usability) ارزیابی میکند. هر محصول در یکی از بخشهای سه گانه یاد شده میتواند حداکثر امتیاز 6 از 6 را کسب کند، بنابراین امتیاز نهایی یک آنتی ویروس عالی 18 از 18 خواهد بود.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : مهاجمان از همین طریق قادر به نفوذ به رایانهها و وب سایتهای مختلف و سرقت اطلاعات بودهاند، هر چند هنوز گزارش دقیقی در مورد میزان خسارات وارده بدین علت در دست نیست. البته سوفوس مدعی شده هنوز نشانهای وجود ندارد که تأیید کند از اسامی کاربری و کلمات عبور سرقت شده سوءاستفاده شده باشد.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : با بهرهگیری از شبکه های کابلی و سیمی ، دزدی از پهنای باند کاری سخت و غیر مقدور بود ولی امروزه با دقت به بهرهگیری گسترده از شبکه های وایرلس که سیگنال بی سیم دارند ، دزدی از پهنای باند به سهولت قابل انجام هست. یعنی گاهی نیازی نیست که این دزدی از طرف همسایگان شما باشد بلکه حتی فردی در نزدیکی آپارتمانتان ودر خودرو خود نیز با هک وای فای شما توانا خواهد بود از اینترنت شما بهرهگیری کند.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : در فروردین ۱۳۹۹، شرکتهای اپل، گوگل، موزیلا، ویامور، مایکروسافت، ادوبی، اینتل، اوراکل و سیسکو اقدام به انتشار اصلاحیه و توصیهنامه امنیتی برای برخی از محصولات خود کردند.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : نسخه جدید باجافزار Paradise که تقریباً از سال 2017 فعال بوده، در حالی از طریق ایمیلهای فیشینگ منتشر میشود که به دلیل بهکارگیری فایلی غیرمتداول به سیستمها و شبکهها رخنه میکند.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : بر اساس آمار استخراج شده از بخش Advanced Threat Protection محصول Microsoft Office ۳۶۵، در حال حاضر TrickBot بیشترین سهم از بدافزارهای انتشار یافته از طریق ایمیلها و پیوستهای مخرب با موضوع جعلی کرونا را به خود اختصاص داده است.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : تروجانهای بانکی از ابزارهای متداول مورد استفاده مهاجمان در کشورهای مختلف هستند. در عرصه جهانی تروجانهای پیشرفته و مبتنی بر ماژول بانکی نظیر TrickBot و IcedID توسط گروههایی از تبهکاران سایبری اداره میشوند که هدف آنها بانکهای بزرگ در کشورهای مختلف است.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : پژوهشگران از پیادهسازی قابلیتهای جدیدی نیز برای اجرای حملات Distributed Denial of Service – به اختصار DDoS – در این باتنت خبر دادهاند.Hoaxcalls باتنتی مبتنی بر تجهیزات موسوم به اینترنت اشیاء (Inteet of Things – به اختصار IoT) است.
برچسب:
نویسنده: کیانوش باقریان
رسانه خبری امنیت اطلاعات : مؤسسه ارزیابی AV-Comparatives گزارش نهایی و جمعبندی شده خود را برای سال 2019 منتشر کرد. بر اساس این جمعبندی، ضدویروس Bitdefender برای چندمین بار موفق به دریافت باارزشترین نشان این مؤسسه، یعنی “محصول سال” شده است.
برچسب:
نویسنده: کیانوش باقریان